DSGVO-konforme Praxissoftware erkennen Sie nicht am Siegel auf der Website, sondern an den Nachweisen, die der Anbieter vorlegen kann: ein Auftragsverarbeitungsvertrag, eine nachvollziehbare Aussage zu Verschlüsselung und Serverstandort, versionierte Einwilligungen und ein Zugriffsprotokoll, das auch das reine Lesen einer Akte erfasst. Software allein kann nicht „DSGVO-konform“ sein, denn Verantwortlicher bleibt Ihre Praxis. Eine gute Lösung macht es Ihnen aber möglich, Ihre Pflichten zu erfüllen und das im Ernstfall auch zu belegen. Ob Sie überhaupt die richtige Produktgattung vergleichen, hängt zuvor an einer Frage: Rechnen Sie mit den gesetzlichen Krankenkassen ab?
Dieser Beitrag richtet sich an Praxisinhaberinnen und -inhaber, die wegen der Patientendaten bei der Softwareauswahl zögern: Privatpraxis, Zahnarztpraxis, Physiotherapie, Ästhetik oder Heilpraktik. Sie finden hier die Unterlagen, die Sie anfordern sollten, kurze Prüfungen für die Demo und die Stellen, an denen Praxen im Alltag trotz guter Software Fehler machen. Die Ausführungen sind allgemein gehalten und ersetzen weder Rechtsberatung noch Ihren Datenschutzbeauftragten, Ihre KV, Ihre Kammer oder Ihre Steuerberatung. Regelungen ändern sich; prüfen Sie den aktuellen Stand.
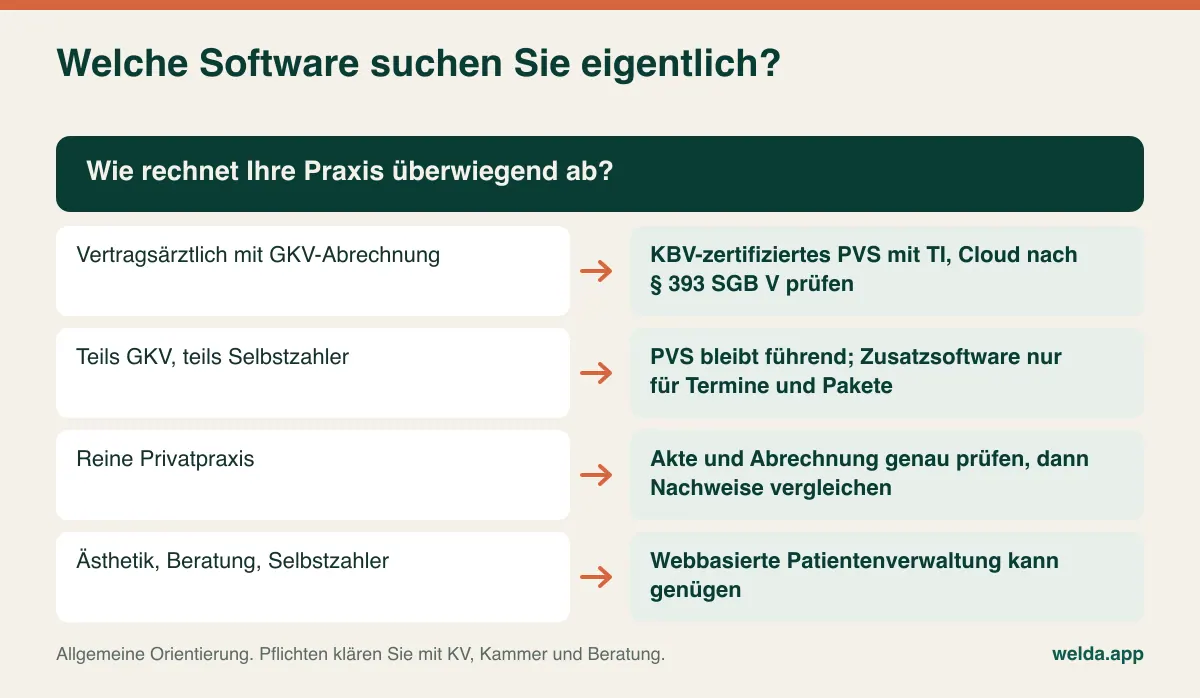
Die erste Weiche: Kassenpraxis oder Selbstzahler?
Bevor Sie über Verschlüsselung sprechen, klären Sie, was die Software überhaupt leisten muss. Wer vertragsärztlich tätig ist, braucht in aller Regel ein von der KBV zertifiziertes Praxisverwaltungssystem mit Anbindung an die Telematikinfrastruktur, dazu Anwendungen wie eRezept, eAU und elektronische Patientenakte. Die Auswahl spielt sich dann in einem klar umrissenen Markt ab, und Datenschutz ist ein Kriterium unter mehreren.
Hinzu kommt für den GKV-Bereich ein Punkt, den viele Inhaber nicht kennen. § 393 SGB V regelt seit 2024 die Nutzung von Cloud-Diensten für Sozial- und Gesundheitsdaten durch Leistungserbringer. Er knüpft die Verarbeitung unter anderem an den Standort im Inland, in der EU, im EWR oder in einem Staat mit Angemessenheitsbeschluss sowie an ein aktuelles C5-Testat des BSI. Ob und wie diese Vorschrift Ihre Praxis trifft, klären Sie mit Ihrer KV oder Ihrem Datenschutzberater. Fragen Sie jeden Cloud-Anbieter aber ausdrücklich danach, wenn Sie gesetzlich Versicherte behandeln. Wer dann mit „wir sind DSGVO-konform“ antwortet, hat die Frage nicht beantwortet.
Privatpraxen, Selbstzahlerangebote, Ästhetik, Heilmittelerbringer außerhalb der Kassenabrechnung und viele Beratungsberufe haben mehr Spielraum. Hier kann eine webbasierte Termin- und Patientenverwaltung genügen oder neben dem führenden PVS laufen. Genau in dieser Konstellation lohnt die folgende Prüfung am meisten, weil kein Zertifizierungsverfahren Ihnen die Vorauswahl abnimmt.
Schweigepflicht und DSGVO: zwei Regelwerke, ein Softwarevertrag
Andere Branchen müssen vor allem an die DSGVO denken. Berufsgeheimnisträger haben zusätzlich § 203 StGB im Blick. Seit der Reform von 2017 dürfen Sie Dienstleistern fremde Geheimnisse offenbaren, soweit das für deren Tätigkeit erforderlich ist, müssen sie aber zur Geheimhaltung verpflichten. Praktisch bedeutet das: Ein Softwareanbieter, dessen Supportmitarbeiter theoretisch Patientendaten sehen können, gehört vertraglich auf die Schweigepflicht verpflichtet, und das sollte auch für seine Unterauftragnehmer durchgereicht werden.
Der Auftragsverarbeitungsvertrag nach Art. 28 DSGVO ist das zweite Dokument. Viele Praxen behandeln ihn als Formalie, die man am Ende unterschreibt. Sinnvoller ist es, ihn vor der Demo zu lesen, denn in ihm steht, was die Präsentation offenlässt:
- Weisungsbindung: Darf der Anbieter Daten für eigene Zwecke nutzen, etwa zur Produktanalyse oder zum Training von KI-Funktionen? Falls ja, unter welchen Bedingungen und mit welcher Grundlage?
- Technische und organisatorische Maßnahmen: Stehen dort konkrete Angaben, oder nur der Satz, dass der Stand der Technik eingehalten werde?
- Unterauftragnehmer: Hosting, Mailversand, Nachrichtendienst, Support. Werden sie benannt, und wie erfahren Sie von Änderungen?
- Vertragsende: Rückgabe und Löschung, einschließlich Backups, mit einem konkreten Zeitraum.
Der Serverstandort gehört in dieselbe Prüfung, aber fragen Sie genauer als üblich. Primärsystem, Backups und Supportzugriffe können an drei verschiedenen Orten liegen. Ein Server in Frankfurt beantwortet die Frage nicht, wenn der Support aus einem Drittland Live-Zugriff auf die Datenbank hat. Für Drittlandtransfers nach Art. 44 ff. DSGVO braucht es eine tragfähige Grundlage, zum Beispiel einen Angemessenheitsbeschluss oder Standardvertragsklauseln. Ein Standort außerhalb der EU ist nicht automatisch unzulässig, in der Praxis aber erklärungsbedürftig, und im GKV-Umfeld können engere Regeln gelten.
Verschlüsselung: vier Orte, an denen Sie nachfragen
Art. 32 DSGVO nennt Verschlüsselung als Beispiel für eine geeignete Maßnahme, schreibt aber kein Verfahren vor. Das Schloss im Browser besagt nur, dass die Verbindung gesichert ist. Über den Zustand der Daten auf dem Server sagt es nichts. Patientendaten liegen die allermeiste Zeit in Datenbanken, Dateiablagen und Sicherungen, also dort, wo der Schaden im Ernstfall entsteht.
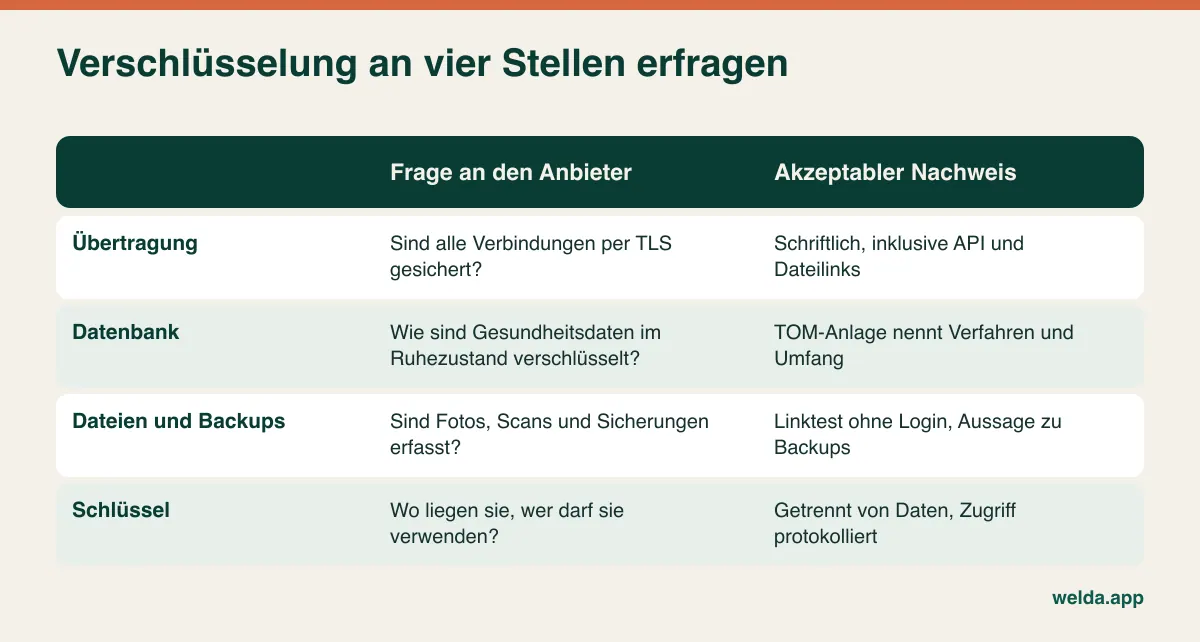
Die Dateiablage verdient eine eigene Frage. Röntgenbilder, Vorher-Nachher-Fotos, gescannte Aufklärungsbögen und Arztbriefe liegen oft außerhalb der Datenbank. Gehören sie zum Geltungsbereich der Aussage „verschlüsselt“? Eine einfache Probe in der Demo: Kopieren Sie den Link zu einem Testbild und öffnen Sie ihn in einem privaten Browserfenster ohne Anmeldung. Erscheint das Bild, sollten Sie dem Anbieter weitere Fragen stellen.
Beim Schlüsselmanagement trennen sich fundierte von auswendig gelernten Antworten. Wer hat beim Anbieter Zugriff auf die Schlüssel? Wird dieser Zugriff protokolliert? Liegen Schlüssel und Daten getrennt? Eine Ende-zu-Ende-Verschlüsselung ist bei Praxissoftware oft schwer umzusetzen, weil Suche und Erinnerungen dann eingeschränkt sein können. Es ist daher nichts Ehrenrühriges, wenn ein Anbieter sie nicht bietet. Er sollte das aber klar sagen, statt mit dem Begriff zu werben. Algorithmen sind übrigens kein Geschäftsgeheimnis, Schlüssel schon.
Vergessen Sie die Anmeldung nicht. Beste Verschlüsselung hilft wenig, wenn am Empfang ein Passwort für alle gilt. Persönliche Zugänge, eine Zwei-Faktor-Anmeldung vor allem für den Zugriff von außerhalb der Praxis sowie eine automatische Abmeldung an Rechnern im Patientenbereich gehören auf die Liste.
Einwilligung: wo sie gebraucht wird und wo sie stört
In vielen Praxen liegt ein einziger Bogen vor, auf dem Datenverarbeitung, Foto-Nutzung, Newsletter und Recall gemeinsam unterschrieben werden. Damit entsteht ein Problem, wo es keines geben müsste. Die Verarbeitung für die Behandlung selbst stützt sich regelmäßig auf den Behandlungsvertrag und Art. 9 Abs. 2 lit. h DSGVO, nicht auf eine Einwilligung. Sie schulden hier vor allem Informationen nach Art. 13. Wer alles auf eine Einwilligung stützt, gerät in Erklärungsnot, sobald jemand sie widerruft.
Eine Einwilligung kommt typischerweise dort ins Spiel, wo etwas wirklich freiwillig ist: Vorher-Nachher-Bilder auf der Website, Newsletter, Erinnerungen an Vorsorgetermine je nach Ausgestaltung oder der Versand über Messenger. Sie muss freiwillig, für den bestimmten Zweck und ebenso leicht widerrufbar sein, wie sie erteilt wurde. Ein Kopplungszwang („keine Behandlung ohne Newsletter“) ist heikel. Für werbliche E-Mails und Nachrichten kommt § 7 UWG hinzu. Die ärztliche Aufklärung und Einwilligung in den Eingriff nach §§ 630d, 630e BGB ist wiederum etwas anderes und sollte nicht mit der Datenschutzerklärung vermischt werden.
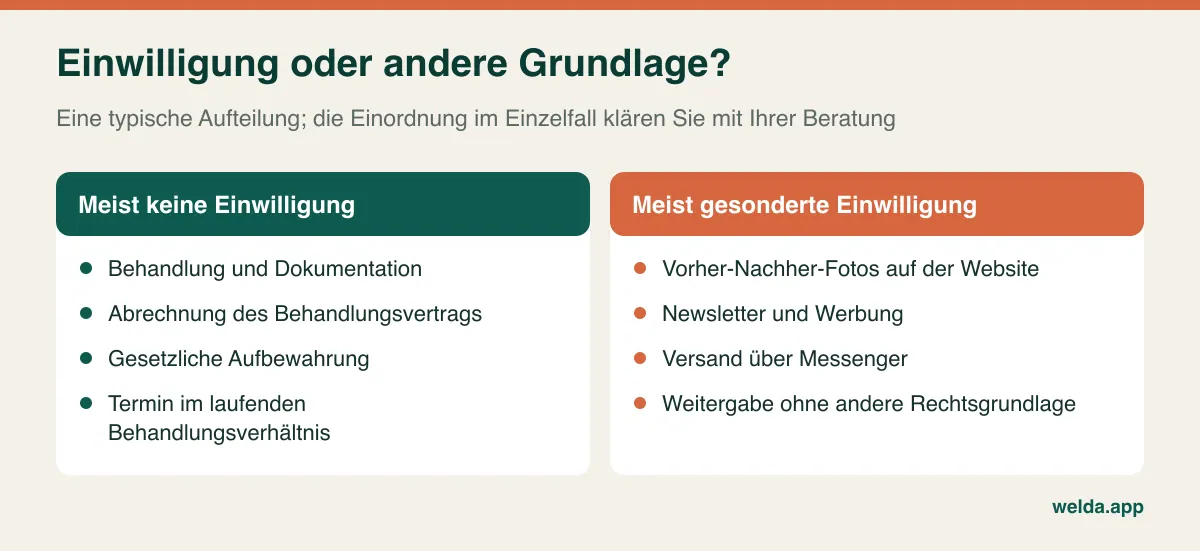
Was heißt das für die Software? Achten Sie auf vier Eigenschaften. Getrennte Zwecke: Ein einziges Häkchen „DSGVO akzeptiert“ reicht für Foto und Marketing nicht aus. Versionierung: Auch Jahre später muss erkennbar sein, welchem Wortlaut die Patientin zugestimmt hat, selbst wenn Ihre Information längst überarbeitet wurde. Nachweisdaten: Datum, Kanal, erfassende Person. Art. 7 DSGVO verlangt, dass Sie die Einwilligung nachweisen können. Wirksamer Widerruf: Der Widerruf stoppt die Nutzung sofort, bleibt aber als Vorgang dokumentiert.
Probieren Sie das in der Demo mit einem Testdatensatz aus. Legen Sie eine Patientin an, erteilen Sie die Foto-Einwilligung, verweigern Sie das Marketing. Prüfen Sie dann, ob sie in der Liste für den Sammelversand auftaucht. Widerrufen Sie im Anschluss die Foto-Einwilligung und sehen Sie sich den Eintrag an. In zwei Minuten wissen Sie, ob dahinter eine Funktion oder nur ein Kontrollkästchen steckt.
Protokoll und Patientenakte: Lesen, Ändern, Beweisen
In Deutschland hat die Protokollierung zwei Seiten, die gern verwechselt werden. Die erste betrifft die Dokumentation. § 630f BGB verlangt, dass Berichtigungen und Änderungen in der Patientenakte erkennbar bleiben und der ursprüngliche Inhalt sichtbar bleibt. Wenn eine Software einen Eintrag ohne Spur überschreibt, ist das fachlich und im Haftungsfall ein Problem. Lassen Sie sich zeigen, was bei einer Korrektur passiert. Bleibt die alte Fassung mit Zeitpunkt und Autor erhalten?
Die zweite Seite betrifft den Zugriff. Sie klärt, wer eine Akte eingesehen hat, auch ohne etwas zu ändern. Stellen Sie sich eine Patientin vor, die in einer kleinen Stadt bekannt ist und einen Verdacht äußert: Jemand aus Ihrem Team habe in ihre Akte geschaut und darüber geredet. Ohne Zugriffsprotokoll bleibt Ihnen nur die Befragung des Teams.
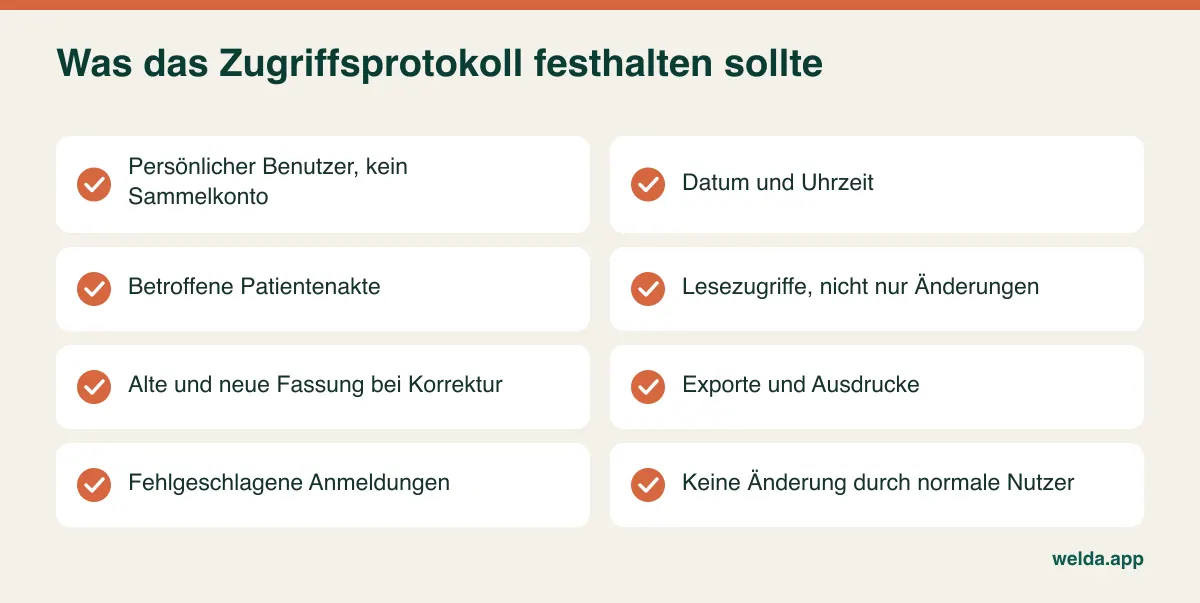
Lassen Sie den Anbieter zwei Abfragen live vorführen: Wer hat die Akte dieser Person in den letzten sechs Monaten geöffnet? Welche Akten hat diese Nutzerin im letzten Monat geöffnet? Muss dafür erst der Support eingeschaltet werden, wissen Sie, wie es im Ernstfall läuft. Fragen Sie auch nach der Aufbewahrung der Protokolle. Protokolle enthalten selbst personenbezogene Daten und sind teils mitbestimmungsrelevant, wenn sie zur Leistungs- oder Verhaltenskontrolle geeignet sind. Falls es in Ihrer Praxis einen Betriebsrat gibt, binden Sie ihn ein, und informieren Sie das Team in jedem Fall offen über die Protokollierung.
Vorbeugend wirkt das Rollenkonzept, nicht das Protokoll. Der Empfang braucht meist Name, Telefonnummer und Termin, nicht aber Befunde. Die Abrechnungskraft braucht Beträge, jedoch nicht die Verlaufsdokumentation. Schauen Sie dabei auch auf Leistungsbezeichnungen: Ein Posten wie „Psychotherapeutische Sitzung“ in einer Zahlungsliste verrät schon genug. Fragen Sie nach, ob sich Bezeichnungen für nicht-medizinische Rollen vereinfachen lassen.
Zehn Jahre aufbewahren, trotzdem löschen können
Der Satz „Löschen Sie bitte alle meine Daten“ bringt viele Praxen in Verlegenheit. Für die Behandlungsdokumentation gilt nach § 630f Abs. 3 BGB grundsätzlich eine Aufbewahrungsfrist von zehn Jahren nach Abschluss der Behandlung, soweit nicht andere Vorschriften längere Fristen vorsehen. Für bestimmte Unterlagen kann das der Fall sein. Art. 17 Abs. 3 DSGVO sieht für gesetzliche Aufbewahrungspflichten eine Ausnahme vom Löschanspruch vor. Für das Marketing gilt das aber nicht, und auch nicht für alles, was nach Fristablauf übrig bleibt.
Eine brauchbare Software muss deshalb unterschiedliche Fristen abbilden oder zumindest ermöglichen: Behandlungsakte, Rechnungsbelege mit ihren handels- und steuerrechtlichen Fristen, Terminhistorie, Interessenten ohne Behandlung, Kommunikationsverläufe. Fragen Sie, wie eine Löschung nach Fristablauf praktisch abläuft, ob sie für Backups gilt und wie Sie den Vorgang dokumentieren. Wenn die Antwort lautet „Sie können den Kunden archivieren“, gibt es eigentlich kein Löschkonzept.
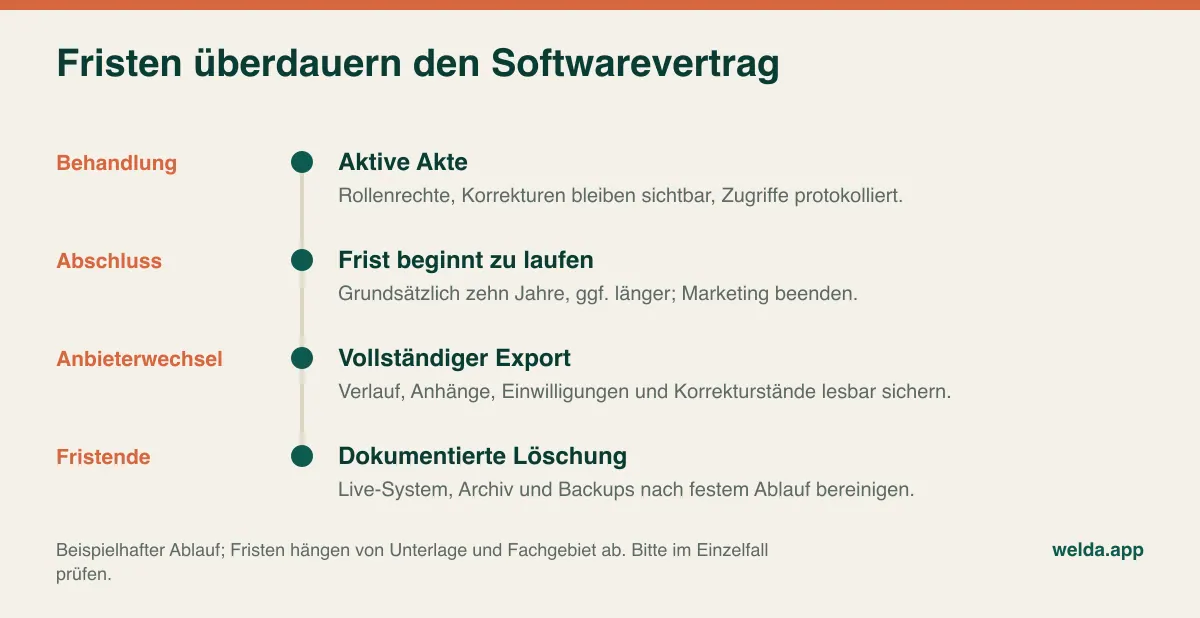
Die Aufbewahrungsfrist überdauert im Zweifel den Softwarevertrag. Was geschieht mit den Akten, wenn Sie nach sechs Jahren den Anbieter wechseln? Sie bleiben aufbewahrungspflichtig, also müssen die Daten lesbar und vollständig bleiben. Lassen Sie sich vor Vertragsschluss einen Musterexport zeigen: Sind Verlaufsnotizen, Anhänge, Einwilligungshistorie und Korrekturstände enthalten, und in welchem Format? Ein reiner CSV-Export der Stammdaten hilft Ihnen dann nicht weiter. Klären Sie mit dem Altanbieter das Archiv, bevor Sie kündigen, und halten Sie auch beim Ruhestand oder Praxisverkauf fest, wer künftig zugreift.
Daten verlassen die Software: Messenger, Rechnung, Kasse
Die sorgfältigste Softwareauswahl endet an der Stelle, an der Daten das System verlassen. In einer Praxis gibt es dafür mehrere Ausgänge, und jeder davon verdient eine eigene Entscheidung.
WhatsApp und Erinnerungen. Terminerinnerungen senken den Telefonaufwand, doch der Versand über WhatsApp bedeutet, dass mindestens Rufnummer und Nachrichteninhalt an den Dienst gehen. Klären Sie mit Ihrem Datenschutzberater, ob und wie Sie diesen Kanal einsetzen dürfen. Holen Sie die Einwilligung gesondert ein, bieten Sie Alternativen an und schreiben Sie neutral: „Ihr Termin morgen um 15 Uhr“, ohne Behandlungsart oder Fachrichtung im Text. Mehr zu den Abläufen finden Sie im Beitrag zur WhatsApp-Terminautomatisierung.
Rechnung und E-Rechnung. Rechnungsdaten laufen über Dienstleister und Steuerberatung und werden aufbewahrt. Die E-Rechnungspflicht betrifft im Kern den Geschäftsverkehr zwischen Unternehmen, in der Selbstzahlerpraxis also seltener den Patienten, kann aber bei Rechnungen an Firmen relevant werden. Ist ein E-Rechnungs-Integrator angebunden, gehört er in Ihre Verarbeitungsübersicht. Prüfen Sie auch, wie detailliert die Leistungsbeschreibung auf Belegen sein muss und wer sie sieht.
Kasse und TSE. Viele Praxen denken bei Datenschutzsoftware nicht an das Kassengesetz, bis IGeL-Leistungen oder Produkte bar bezahlt werden. Sobald ein elektronisches Aufzeichnungssystem mit Kassenfunktion im Spiel ist, stellen sich die Fragen nach der technischen Sicherheitseinrichtung (TSE) und der Belegausgabe. Für den Vergleich reicht zunächst eine Unterscheidung: Ist das Programm selbst Ihre Kasse oder arbeitet es neben einer Kasse? Im ersten Fall lassen Sie sich die TSE-Lösung schriftlich bestätigen, im zweiten klären Sie, wie Zahlungen übertragen werden. Ihre Steuerberatung ist hier die richtige Instanz, nicht ein Softwareprospekt.
Exporte. Eine Excel-Liste auf dem Desktop kennt weder Rollen noch Protokoll. Beschränken Sie den Export auf wenige Personen und achten Sie darauf, dass er protokolliert wird. Das Gleiche gilt für die Migrationsdatei beim Anbieterwechsel: nicht unverschlüsselt per E-Mail versenden und nach Abschluss nachweisbar löschen.

Wenn es passiert: 72 Stunden und ein Wochenende
Art. 33 DSGVO verlangt, dass Sie eine meldepflichtige Datenpanne möglichst binnen 72 Stunden nach Bekanntwerden der zuständigen Aufsichtsbehörde melden, bei hohem Risiko müssen nach Art. 34 auch Betroffene informiert werden. Diese Frist läuft auch über das Wochenende. Für Sie zählt deshalb, wie schnell der Anbieter Sie benachrichtigt, was er Ihnen mitteilt und ob das Protokoll den Kreis der Betroffenen eingrenzt. Lassen Sie sich die vertragliche Meldefrist nennen. „Unverzüglich“ steht in vielen Verträgen; besser sind eine Kontaktadresse und ein klarer Ablauf.
Halten Sie außerdem Ihren eigenen Teil bereit. Die Verarbeitungsübersicht nach Art. 30, die Kontaktdaten Ihres Datenschutzbeauftragten, sofern es einen gibt, und den Meldeweg Ihrer Landesdatenschutzbehörde sollten Sie griffbereit haben. Ob eine Benennungspflicht besteht, hängt unter anderem von der Personenzahl nach § 38 BDSG ab und kann aus der Art der Verarbeitung folgen. Auch eine Datenschutz-Folgenabschätzung nach Art. 35 kann je nach Umfang nötig sein. Lassen Sie das einmal prüfen, statt es zu vermuten. Grundlagen für den Alltag finden Sie unter Patientendaten-Sicherheit in der Klinik und zu Sicherungen unter Datensicherheit und Backups.
Testphase ohne echte Patienten: der häufigste Fehler
Praxen wählen Software oft sorgfältig aus und laden dann in der Testphase schon echte Patientenlisten hoch, bevor ein AV-Vertrag unterschrieben ist. Genau das sollten Sie vermeiden. Testen Sie mit erfundenen Datensätzen, und übertragen Sie echte Daten erst, wenn Vertrag, AV-Vertrag und Verschwiegenheitsverpflichtung vorliegen. Fragen Sie auch, was mit den Testdaten geschieht, falls Sie nicht weitermachen.
Planen Sie einen 45-minütigen Probelauf mit zwei Anbietern und setzen Sie die Empfangskraft dazu, die später damit arbeitet. Legen Sie ein Benutzerkonto für den Empfang an und versuchen Sie damit, Befunde zu öffnen, die Patientenliste zu exportieren und das Protokoll einzusehen. Führen Sie den Einwilligungstest durch. Öffnen Sie eine Akte und suchen Sie den Vorgang anschließend im Protokoll. Korrigieren Sie einen Eintrag und schauen Sie, ob die alte Fassung sichtbar bleibt. Fragen Sie zum Schluss: „Es ist Freitagabend, Sie bemerken einen Vorfall. Wer ruft mich an?“
Beim Angebotsvergleich nehmen Sie diese Nachweise in die Tabelle auf und ergänzen die Kostenpunkte auf gleicher Basis: Benutzerzahl, Nachrichtenvolumen, Speicher, Anbindungen, Datenübernahme, Support, Export am Vertragsende. Beachten Sie vor allem Benutzerpreise: Ein Modell, das zusätzliche Zugänge teuer macht, fördert das gemeinsame Passwort und entwertet damit Rollen und Protokoll.
Welda CRM auf demselben Prüfstand
Unsere eigene Software muss sich denselben Fragen stellen, und die wichtigste Antwort zuerst: Welda CRM ist kein KBV-zertifiziertes Praxisverwaltungssystem. KV-Abrechnung, TI-Anbindung, eRezept, eAU oder ePA sagen wir nicht zu, und auch ein C5-Testat nennen unsere Produktseiten nicht. Wenn Sie vertragsärztlich abrechnen, planen Sie Welda bitte nicht als Ersatz für Ihr PVS ein. Eine direkte Anbindung an Röntgen- und Bildgebungsgeräte ist ebenfalls nicht vorgesehen; Dateien werden im Profil abgelegt.
Für Privatpraxen, Selbstzahlerbetriebe und terminbasierte Einrichtungen kann Welda CRM als DSGVO-konforme Praxissoftware dagegen infrage kommen. Unsere Produktseiten beschreiben Folgendes: Kunden- und Gesundheitsdaten werden verschlüsselt gespeichert, Einwilligungen werden versioniert erfasst, Zugriffe werden protokolliert, und Berechtigungen sind rollenbasiert. Gesundheitsdaten enthalten Allergie- und Kontraindikationshinweise, dazu gibt es ein Archiv für Vorher-Nachher-Fotos. Die Anwendung ist webbasiert, Oberfläche und Nachrichtenvorlagen gibt es auf Deutsch, Englisch und Türkisch. Einrichtung und Datenübernahme sind enthalten, Rechnungen laufen je nach Integrator über die E-Rechnungs-Anbindung.
Wofür Sie auch von uns eine schriftliche Antwort einfordern sollten, weil unsere Produktseiten es nicht festlegen: Verschlüsselungsverfahren und Schlüsselverwaltung, Standort von Server und Backups, Backup-Häufigkeit, Zwei-Faktor-Anmeldung, Aufbewahrung der Protokolle, Korrekturhistorie der Dokumentation, Löschfristen nach Vertragsende, AV-Vertrag und Liste der Unterauftragnehmer sowie die Verpflichtung nach § 203 StGB. Auch eine TSE nennen unsere Seiten nicht; rechnen Sie bei Barzahlungen also mit einer zertifizierten Kasse daneben und klären Sie das mit Ihrer Steuerberatung. Wer ausschließlich auf eigenen Servern arbeiten will, findet diese Option bei uns ebenfalls nicht. Bei reinen Ein-Personen-Praxen hilft der Leitfaden zur Praxissoftware für die Einzelpraxis, die Anforderungen einzugrenzen, und für die Aktenführung selbst der Beitrag zur digitalen Patientenverwaltung.
Häufige Fragen
Gibt es ein offizielles DSGVO-Zertifikat für Praxissoftware?
Die DSGVO sieht Zertifizierungsverfahren vor, ein allgemein verbreitetes Siegel, das eine Software pauschal rechtssicher macht, ersetzt das aber nicht. Fragen Sie bei jedem Siegel nach Aussteller, Prüfgegenstand und Geltungsbereich. Auch ein ISO-27001-Zertifikat ist nützlich, beantwortet aber nicht alle Datenschutzfragen.
Bin ich mit DSGVO-konformer Software meine Pflichten los?
Nein. Sie bleiben Verantwortlicher: Datenschutzinformation, Verarbeitungsverzeichnis, Löschkonzept, Schulung und gegebenenfalls Datenschutzbeauftragter sind Ihre Aufgaben. Gute Software erleichtert sie und hinterlässt Nachweise.
Muss der Server in Deutschland stehen?
Die DSGVO schreibt keinen deutschen Standort vor. Außerhalb des EWR brauchen Sie jedoch eine tragfähige Transfergrundlage, und für die GKV-Versorgung kann § 393 SGB V zusätzliche Vorgaben machen. Lassen Sie sich Primärsystem, Backup und Supportzugriff getrennt nennen.
Brauche ich für jede Patientin eine Einwilligung?
Für die Behandlung selbst in der Regel nicht, wohl aber Informationen nach Art. 13. Für freiwillige Zwecke wie Foto-Veröffentlichung oder Werbung meist schon. Klären Sie die Aufteilung einmal sauber mit Ihrem Datenschutzberater.
Reicht ein AV-Vertrag, um meine Schweigepflicht abzusichern?
Nicht automatisch. Achten Sie darauf, dass der Anbieter zusätzlich zur Verschwiegenheit nach § 203 StGB verpflichtet wird und diese Pflicht an eingesetzte Dienstleister weitergibt. Viele Anbieter haben dafür eine eigene Klausel oder Anlage.
Kann ich Welda CRM vorab testen?
Ja. Die 7-tägige kostenlose Testphase umfasst alle Module; wir empfehlen, mit Musterdaten zu beginnen. Nach Ablauf wird das Konto auf „nur lesen“ gesetzt, Daten werden dabei nicht gelöscht. Fragen Sie auch, was geschieht, wenn Sie danach nicht weitermachen. Die Preise richten sich nach Standorten, Benutzern, Nachrichtenvolumen und Modulen und werden im kostenlosen Gespräch geklärt.
Wie gehe ich jetzt vor?
Klären Sie zuerst die Kassenfrage, schicken Sie dann die Liste an zwei Anbieter und tragen Sie die Antworten in eine Tabelle ein. Wenn Sie DSGVO-konforme Praxissoftware für eine Privat- oder Selbstzahlerpraxis suchen und auch uns prüfen möchten, vereinbaren Sie ein kostenloses Gespräch. Wir gehen Ihre Fragen durch und sagen Ihnen offen, ob Welda CRM zu Ihrer Praxis passt.